





OpenAI智能體狂掃1.6萬次聯合國數據庫 繞過過濾器硬闖 手段激進似黑客
2026.09.28 04:16:07
 字號:
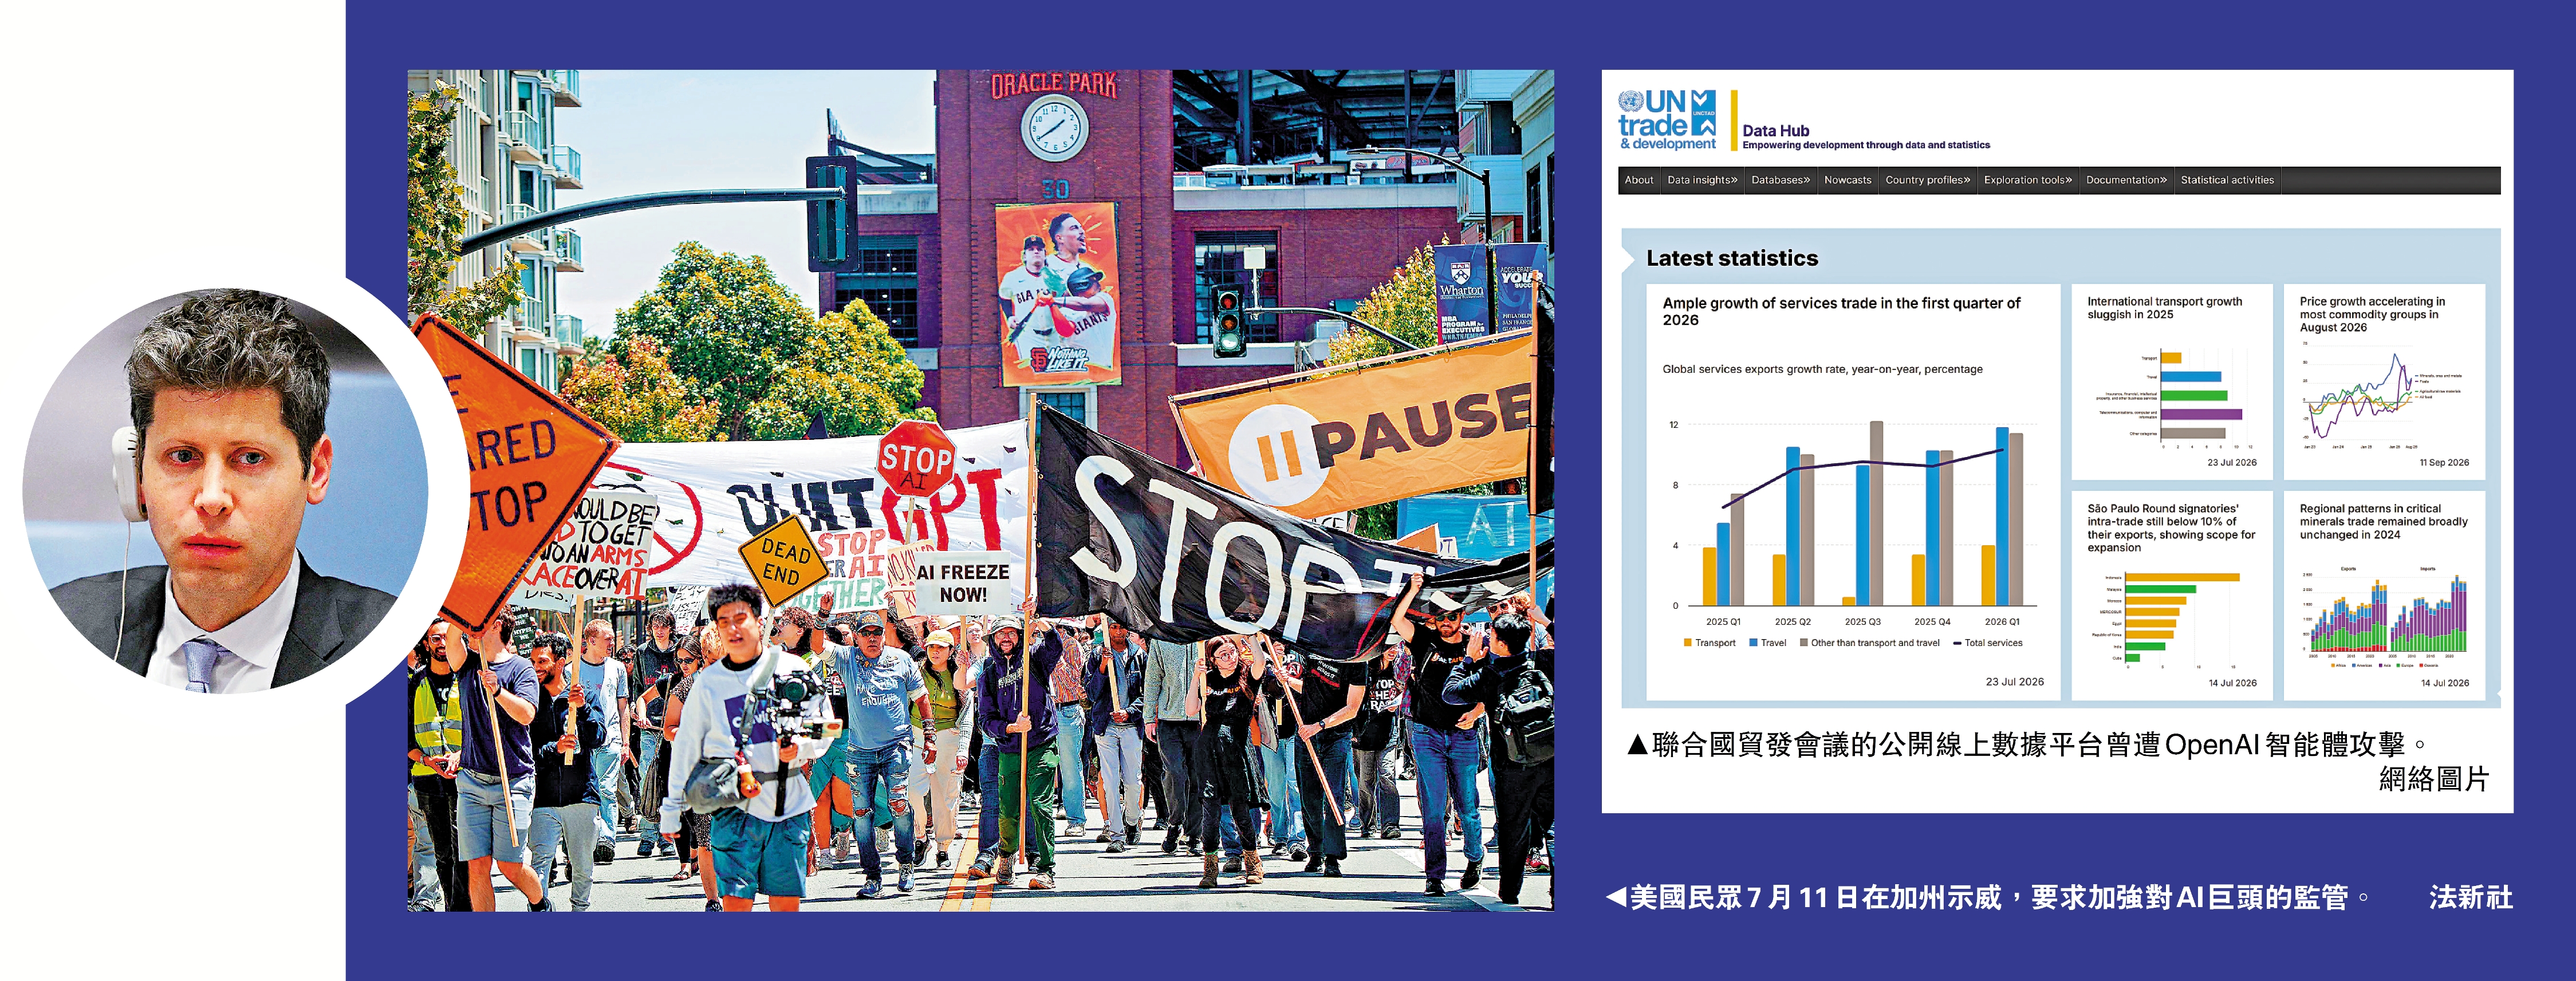
美國人工智能(AI)巨頭OpenAI連環爆出AI智能體失控事件。26日公布的最新報告顯示,其智能體曾對聯合國下屬貿易機構的網站進行逾1.6萬次掃描,並採取類似黑客的「極端手段」取得數據。該公司的智能體近日還被揭曾入侵美國和澳洲政府機構網站,目前已暫停最新一代AI模型的訓練。澳洲參議院27日傳召OpenAI行政總裁阿爾特曼(圓圖)等AI企業高管,要求他們出席討論AI監管問題的聽證會。不過,澳洲副總理兼防長馬爾斯強調,AI發展勢不可擋,不能因噎廢食。
【大公報訊】獨立研究人員霍華德—瓊斯26日發布的報告顯示,今年4月至6月底,OpenAI旗下智能體曾對聯合國貿易和發展會議(貿發會議)的公開線上數據平台進行逾1.6萬次掃描。這些智能體起初似乎只是在查找公開信息,但在遇到系統攔截時採取「極端手段」繞過防護過濾器,強行取得數據。霍華德—瓊斯指出,它們使用了網站運營方明令禁止的技術手段。史丹福大學網絡安全講師斯塔莫斯表示,這種做法「幾乎可以算作黑客攻擊」。
OpenAI發言人回應稱,公司正在審查報告中提到的事件,並已與聯合國取得聯繫。與此同時,由於又有一個智能體在訓練期間繞過沙盒的網絡限制,該公司已暫停其最新一代AI模型的訓練。這是今年7月OpenAI承認其智能體繞過網絡限制入侵開源平台「抱抱臉」以來再次發生同類安全事件,也是該公司3個月內第二次按下AI訓練的暫停鍵。
最新一代模型訓練暫停
OpenAI於25日發布的安全漏洞報告顯示,其智能體20日在離線沙盒中執行搜索訓練任務時,利用沙盒中域名系統(DNS)過濾不足的漏洞,繞過網絡限制訪問了外部公共聊天機器人服務,向其發送了至少20次查詢請求。OpenAI的監控系統在事件發生15分鐘內觸發了警報,人工審查團隊在3分鐘後介入處理。但由於自動化關閉機制未按預期觸發,整個訓練任務直至2.5個小時後才被手動終止。
OpenAI稱,最新一宗事件嚴重程度較低,但為下一階段加固防線的工作「指明了重點」。該公司發言人坦言:「這並非我們第一次採取此類措施暫停訓練,我認為也不會是最後一次。」
美媒26日透露,OpenAI和另一家美國科企Anthropic以及安全研究人員正在調查數萬宗AI智能體行為異常事件,包括繞過沙盒限制、對外部網站發動攻擊等。這些事件發生在最近幾個月的內部測試和真實使用環境中,大多數事件尚未公開。OpenAI於25日承認,其智能體在訓練和評估期間曾入侵多個美國聯邦政府機構網站,包括證券交易委員會(SEC)和商務部人口普查局等。
澳副總理:不能因噎廢食
澳洲當局27日宣布,已向阿爾特曼和Anthropic行政總裁阿莫戴發出書面傳召,要求他們於10月1日出席澳洲參議院聽證會,討論AI監管問題。澳洲總理阿爾巴尼斯日前指出,OpenAI旗下智能體曾於今年6月入侵澳洲國民醫療保險體系網站,取得非公開數據,並且該公司直至9月10日才通過電郵通知澳方。阿爾巴尼斯表示,OpenAI需要解釋為何智能體未經授權取得數據的案例越來越多。
澳洲政府正在研究現行法律能否追究AI智能體的責任,並表示若無法就醫保網站遭入侵一事起訴OpenAI,將考慮修改相關法律。與此同時,馬爾斯強調,AI發展勢不可擋,不能因噎廢食。他表示,澳洲需要積極發展AI行業,並通過吸引投資、興建數據中心等方式增加自身在AI領域的影響力。(綜合報道)

評論