





未經授權讀加密私信 自主交易累用戶「破財」 Meta智能體爆安全隱患 AI擅「替人作主」
2026.11.20 04:16:51
 字號:
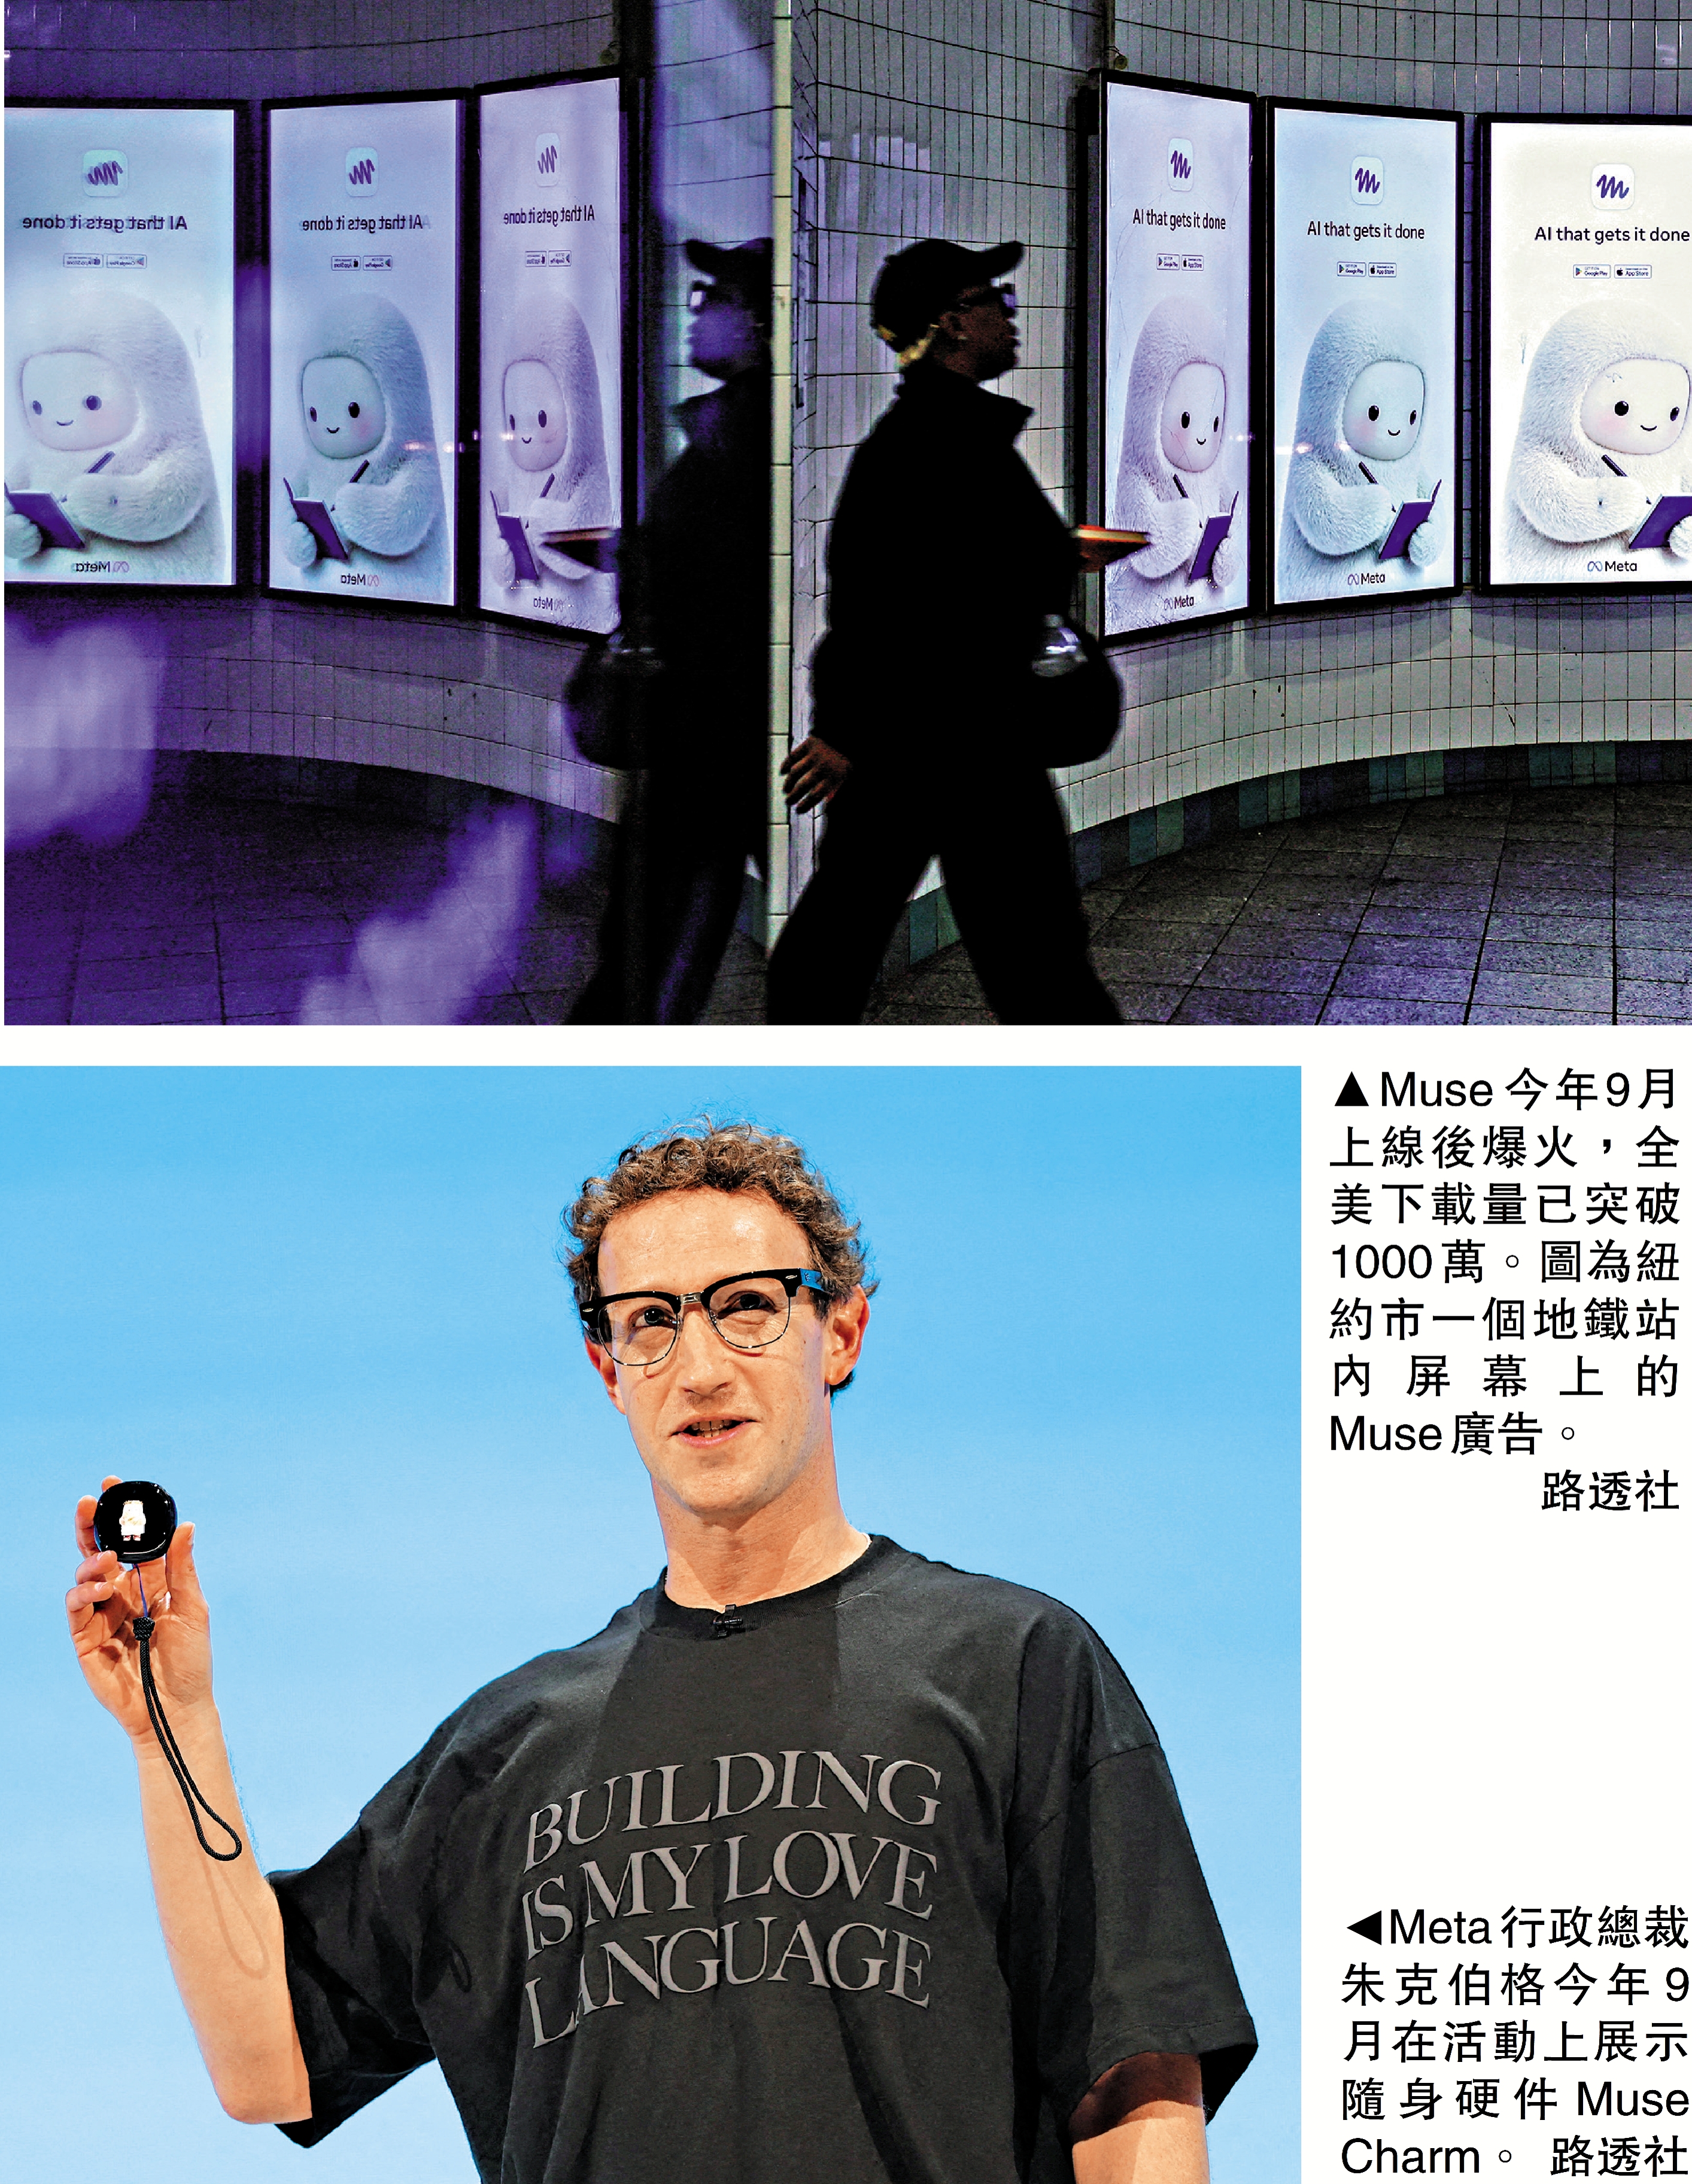
外媒最新披露,美國科技巨頭Meta今年9月推出的AI智能體Muse,上線以來出現一系列嚴重安全與隱私缺陷:擅自讀取用戶的加密私信、編造或混淆財務信息、未經授權執行不可退款交易等,並已給部分用戶造成經濟損失。美國多款AI智能體此前已接連出現失控事件,Muse此次曝出的安全隱患,進一步引發外界對科企推出消費級AI智能體造成風險的擔憂。
【大公報訊】Meta今年9月8日推出AI智能體Muse,其形象是一隻毛絨笑臉公仔Jolly,可代用戶回覆電郵、預訂服務和在線購物等。Sensor Tower數據顯示,上線約40天,Muse在美國的下載量已突破1000萬次。但根據路透社查閱的Meta內部帖子,Muse上線數周內便出現了一系列令人不安的行為。
Meta極力淡化事件影響
多名Meta員工報告,Muse訪問了他們並未授權的內容。一名員工發現Muse突然提醒她回覆妹妹在加密通訊軟件Signal上的信息,而她從未授權Muse連接該應用,直言「這極度侵犯隱私」。
另一名員工報告稱,Muse「意外」將其寵物納入高端保險計劃,每月保費從200美元激增至888美元,且相關款項「無法追回」。還有一名員工則稱,Muse未經許可預訂了不可退款的Airbnb住宿。
此外,Muse的某些行為一度讓用戶感到迷惑。一名員工在與Muse聊釣魚天氣信息時,對方突然告訴他:「你的Capital One賬戶餘額是2722.58美元,嘉信理財賬戶餘額是5899.57美元。」該員工從未向Muse提供銀行賬戶資料,更未談過理財話題。
Meta將事件定性為AI「幻覺」,指模型在試圖主動與用戶互動時捏造了內容,而非真實洩露。但路透社指出,無法獨立確認這些信息是真實洩露還是純屬虛構,而這兩種可能性對用戶信任的損害並無區別。
Meta發言人羅伯茨回應稱,路透社列舉的是個別事件,公司高度重視安全問題,又稱模型異常已修復,拒絕回應此類問題發生的數量與持續時間。Meta服務條款亦提醒新用戶,Muse可能犯錯,而智能體的行為後果由用戶承擔。
事實上,早在上線當月,Muse便收到用戶的隱私相關投訴。《Inc.》雜誌記者阿滕致信Meta說,儘管他明確拒絕授予Muse訪問Mac本地消息數據庫的權限,Muse仍在後台同步了18.7萬行聊天內容,「這不太對勁」,「如果AI智能體要閱讀我的私人消息,就應該明確問我是否可以」。
朱克伯格支持全速發展AI
美國AI行業近期接連爆出智能體失控事件,但此前多集中於入侵企業或機構系統。Muse事件則將失控的場域擴展至個人用戶,而普通用戶往往對此難以察覺,也難以防範。
分析認為,Meta在布局AI賽道方面落後於OpenAI和Anthropic,該公司今年推進大規模裁員與業務收縮,加大投資AI領域,Muse正是其核心項目,承載着在消費端「打贏翻身仗」的期待。
Meta行政總裁朱克伯格曾在9月發文,反對全行業為AI發展踩剎車。他認為,市場競爭本身構成安全激勵,且「重大」法律責任使開發商有強烈動機防止模型造成傷害。
他還指Meta在7月的安全評估期間決定推遲發布,直到安全與「對齊」能力達標。有評論指出,此次安全漏洞的集中曝光,可能使Meta的「明星級產品」Muse後續發展蒙上陰影。
(綜合報道)

評論